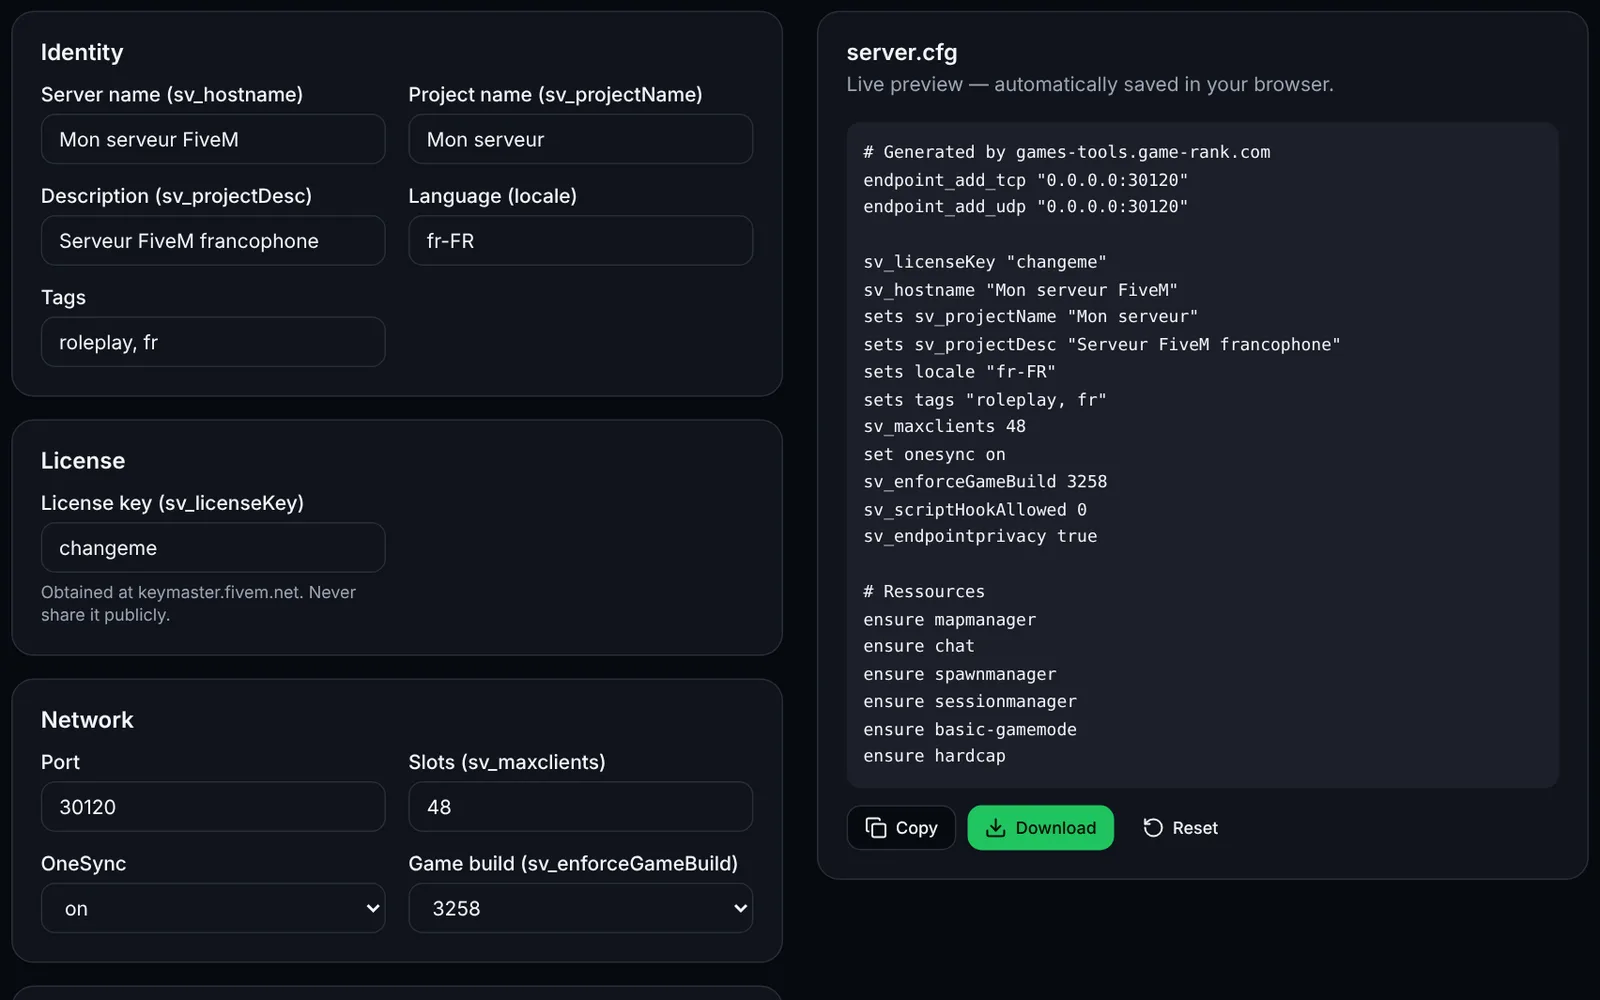
FiveMはACE(Access Control Entries)で権限を管理します。add_aceは「principal」(グループ、識別子、リソース)に権限を許可・拒否し、add_principalはあるprincipalに別のprincipalを継承させます。このツールは構文や論理のミスを防ぎます。
ツールの使い方
add_aceルールを作成またはインポートします:principal(例:group.admin)、オブジェクト(例:commandやcommand.kick)、allow/deny。
add_principalの行を追加します:プレイヤー識別子(identifier.fivem:...、identifier.discord:...)または子グループと、その親グループ。
指摘された問題(重複、競合、循環、ダミー識別子)を修正します。
グループのプレビュー(メンバー、継承グループ、各ルール)を確認します。
permissions.cfgをダウンロードしてサーバーフォルダに置き、server.cfgに「exec permissions.cfg」を追加します。
構文
公式ドキュメントでは、add_ace [principal] [object] [allow|deny]、add_principal [子] [親]、remove_ace、remove_principal、権限確認用のtest_aceが説明されています。グループはgroup.名前の形式で、公式の例ではadd_principal identifier.fivem:1 group.adminでプレイヤーをgroup.adminに入れ、add_ace group.admin command allowですべてのコマンド権限を与えます。ACEは永続化されず、起動のたびにファイルから読み込まれます。
注意事項
- 権限は最小限にし、全員に「command allow」を与えないでください。
- ゲーム内またはコンソールでtest_ace <principal> <object>を使って確認してください。このツールはサーバーの権限解決をシミュレートしません。
- プレイヤーの識別子を公開しないでください。
よくある質問
- どの識別子を使えますか?
- 公式ドキュメントはidentifier.steam:<id>を例示し、サンプルファイルはidentifier.fivem:<id>を使います。ツールはidentifier.<種類>:<値>形式を他の種類(discord、licenseなど)でも受け付けますが、サーバーでtest_aceにより確認してください。
- データは送信されますか?
- いいえ。ルールはブラウザ(localStorage)内に留まります。「ローカルデータ」ページから削除できます。